

El Single Sign-On (SSO) permite a tu equipo autenticarse en Applivery usando el proveedor de identidad existente de tu organización, eliminando la necesidad de credenciales separadas. Applivery soporta varios métodos de SSO para adaptarse a diferentes configuraciones organizativas e infraestructuras de identidad.
Métodos de SSO disponibles
Google Authentication está habilitado por defecto en todas las cuentas de Applivery y no requiere configuración adicional.
Dónde se aplica cada método de acceso
Los métodos de acceso se eligen por separado para cada punto de acceso. Una vez en el panel de Applivery, dirígete a los Ajustes del Workspace desde el menú desplegable superior y abre Proveedores de acceso.
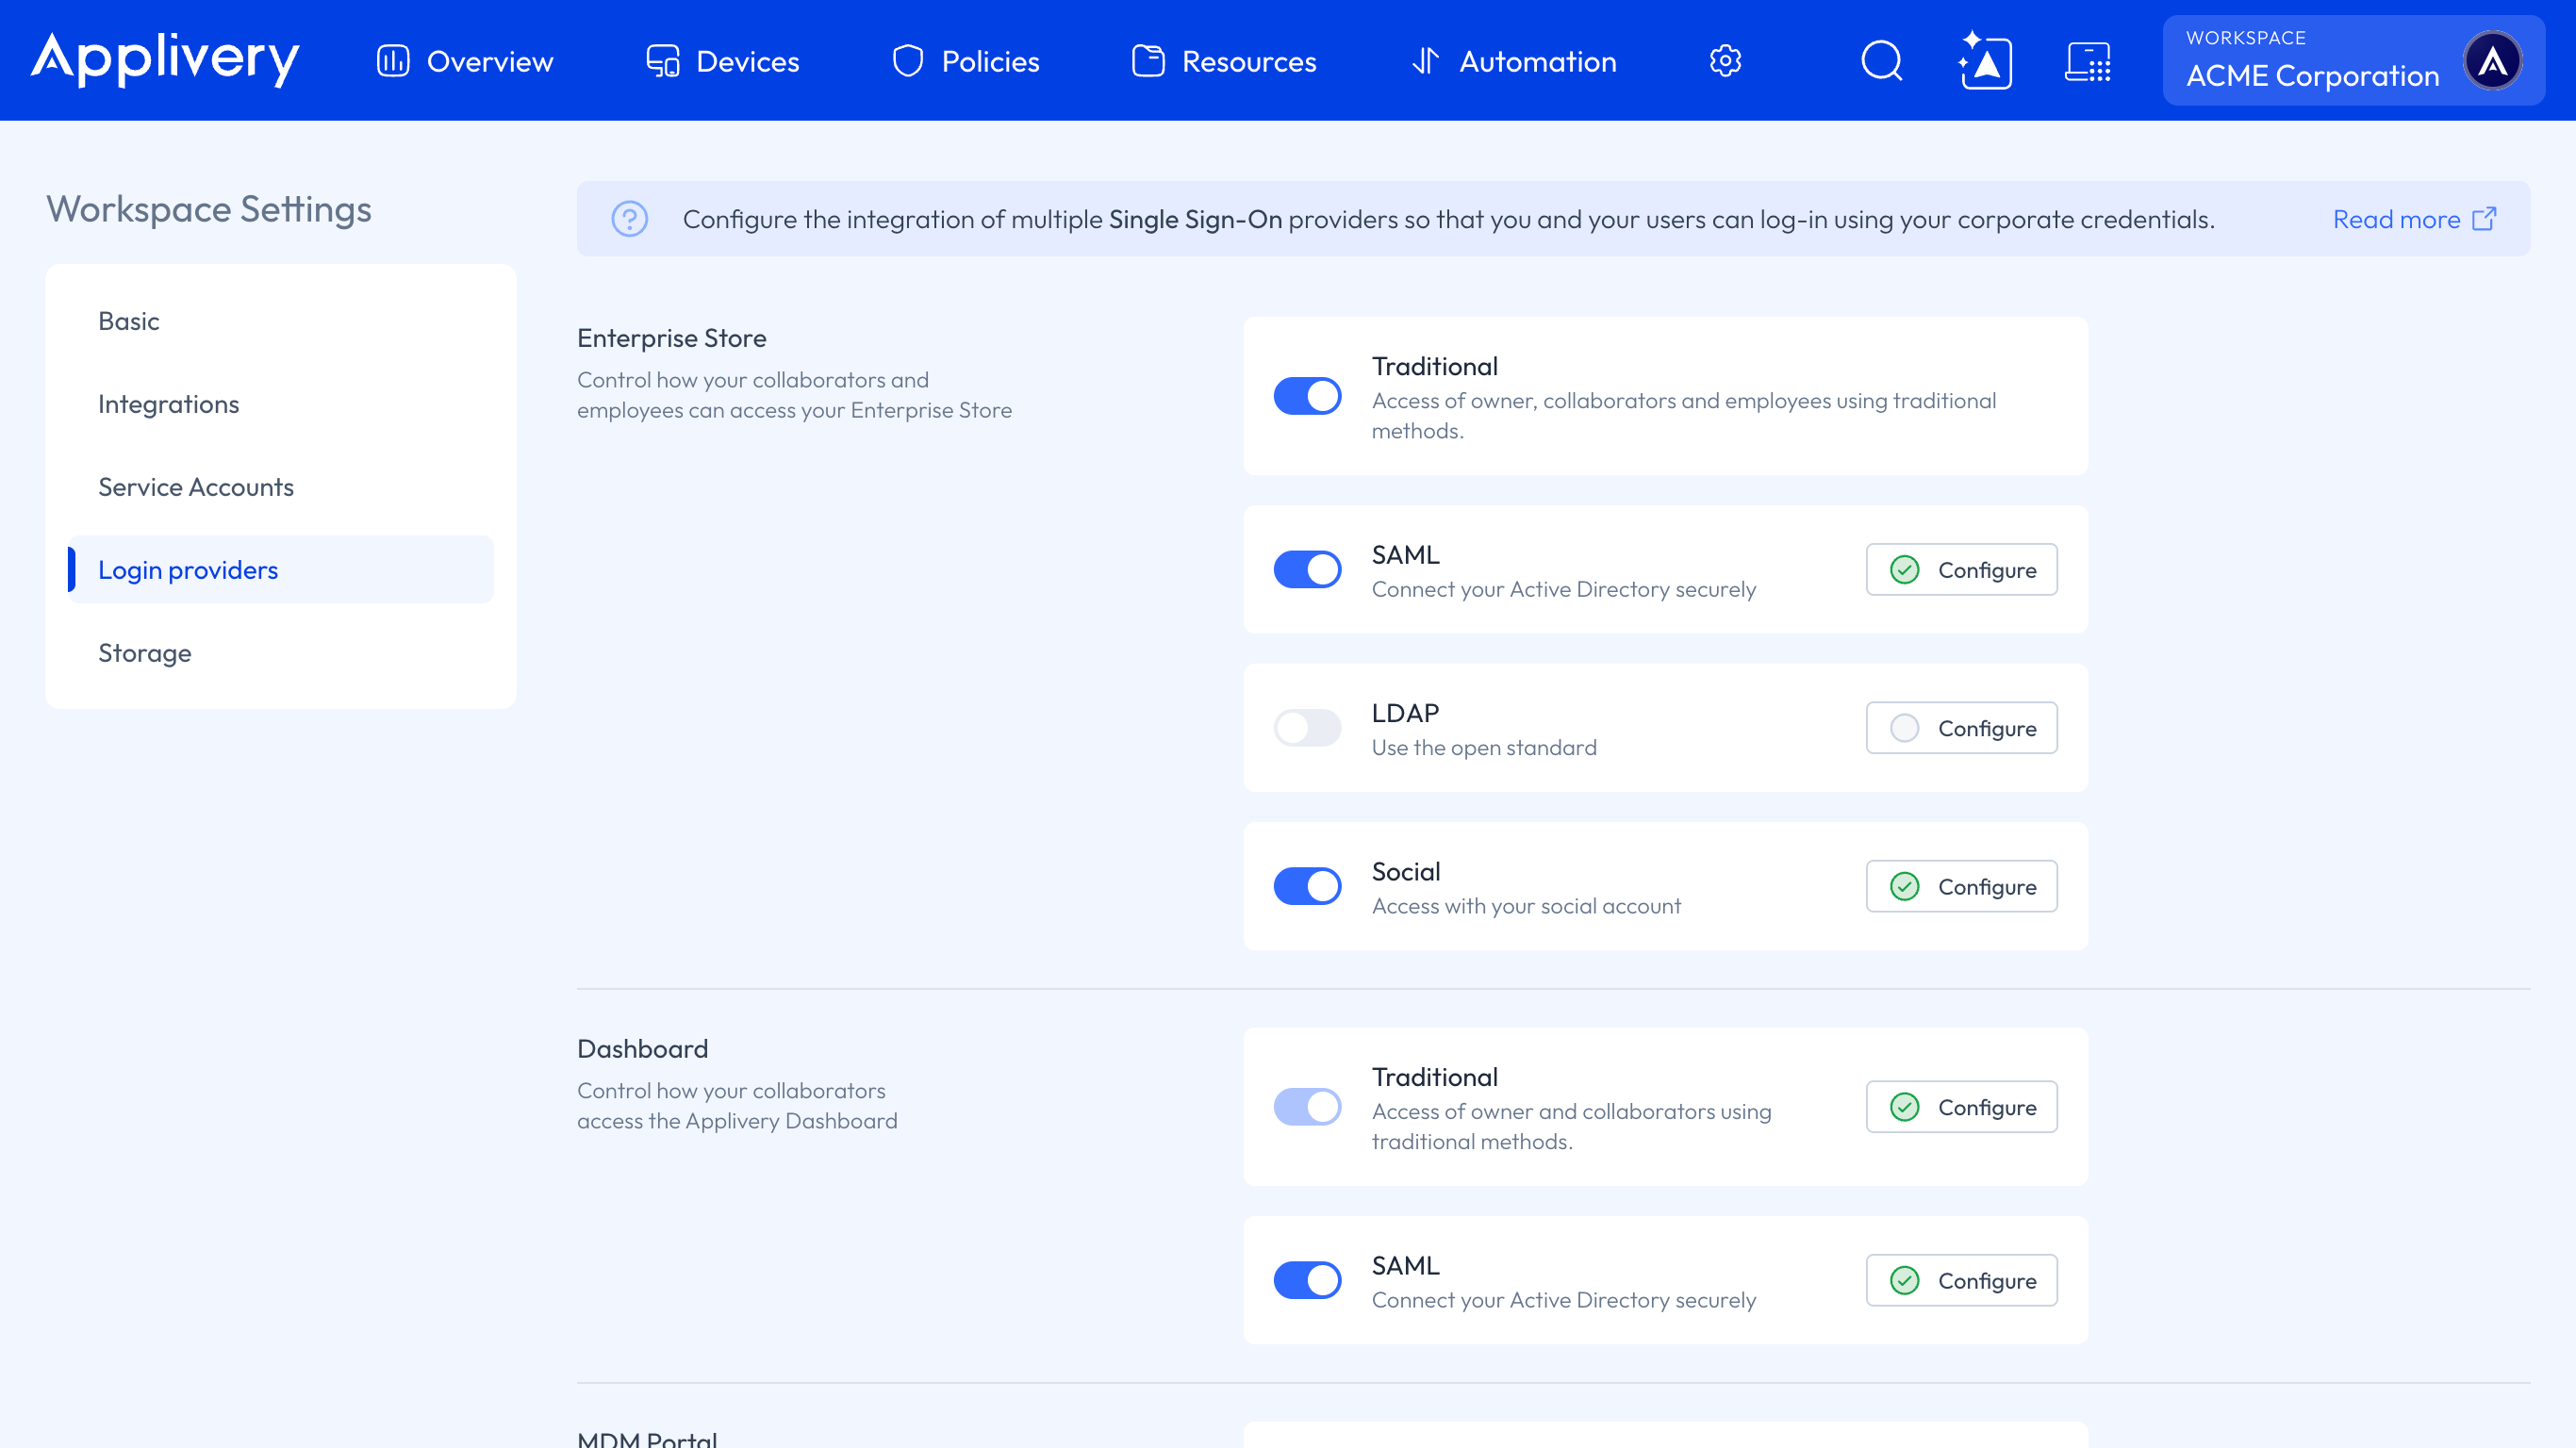
Punto de acceso | Para quién | Métodos disponibles |
|---|---|---|
Enterprise Store | Colaboradores y empleados | Tradicional, SAML, LDAP, Social |
Panel de Applivery | Colaboradores | Tradicional, SAML |
Portal MDM | Acceso a tus dispositivos inscritos | SAML, LDAP |
Google Workspace es una integración independiente. Puedes obtener más información siguiendo este enlace.
Variables de datos de usuario SSO
Cuando el SSO está configurado, el proveedor de identidad comparte datos de usuario que puedes referenciar mediante variables de plantilla. Son útiles para automatizar campos de formularios y rellenar valores durante la inscripción de dispositivos o flujos de creación de cuentas.
Variable | Descripción |
|---|---|
| Nombre del usuario |
| Apellido del usuario |
| Nombre de usuario |
| Dirección de correo electrónico completa |
| Parte del nombre de usuario del correo electrónico |
Las variables pueden combinarse para crear valores dinámicos. Por ejemplo, {{sso.firstname}}.{{sso.lastname}} genera un valor como daniel.garcia — útil para la creación automatizada de cuentas en escenarios de gestión de dispositivos macOS.
Configura el SSO y el SCIM para tu proveedor de identidad, con guías de configuración paso a paso e instrucciones para el mapeo de roles.
Ningún artículo coincide con los filtros actuales.